お名前.com デスクトップクラウドに不正アクセス(GMO)|FX口座で不正操作、再開時期とパスワード変更の対処法
「忙しい人向け」ニュース要約
- お名前.com デスクトップクラウドに不正アクセス。26,739件のサーバーに影響の可能性
- 10月21日4時から全プランのサーバーを停止。再開時期は未定
- 取引口座で、第三者による不正な操作が実際に行われている。GMOは10月22日の第2報で、ログイン情報が不正に利用された可能性を公表
- 利用者はMT4・MT5のパスワードを今すぐ変更し、ポジションと取引履歴を確認する
※相場やニュースの日々の見方は、水野のX(@mizuno_ichizen)で発信中です。
 水野 倫太郎
FXの自動売買(EA)を動かしている方に向けた、緊急の注意喚起です。
サーバーが止まっていても、パスワードの変更は必要です。やるべきことを整理します。
監修 水野 倫太郎
株式会社ICHIZEN HOLDINGS 代表取締役
慶應義塾大学経済学部。2017年米国留学時にブロックチェーンと出会い、Web3の業界に足を踏み入れる。2018年には、日本有数の仮想通貨メディアCoinOtakuに入社。2019年には同社のCMOに就任し、2020年に東証二部上場企業とM&Aを行い、様々なクリプト事業を展開する。2022年に現在代表取締役社長を務めるICHIZEN HOLDINGSを立ち上げ様々なWeb3事業を手がける。複数のWeb3系事業に出資を行いながら有識者として活動。
目次
お名前.com デスクトップクラウドで起きたこと
| 項目 | 内容 |
|---|---|
| 運営会社 | GMOインターネット |
| サービス | FX自動売買向けVPS |
| 発覚 | 2026年10月20日 |
| 影響の可能性 | 26,739件のサーバー |
| 停止 | 10月21日4時〜全プラン |
| 再開 | 未定 |
| 情報の悪用 | 発表時点で未確認 |
お名前.com デスクトップクラウドは、GMOインターネットが運営するFX自動売買向けのVPS(仮想専用サーバー)です。MT4やMT5をクラウド上で24時間動かし続けられるため、EA(自動売買プログラム)を使うトレーダーに広く利用されてきました。
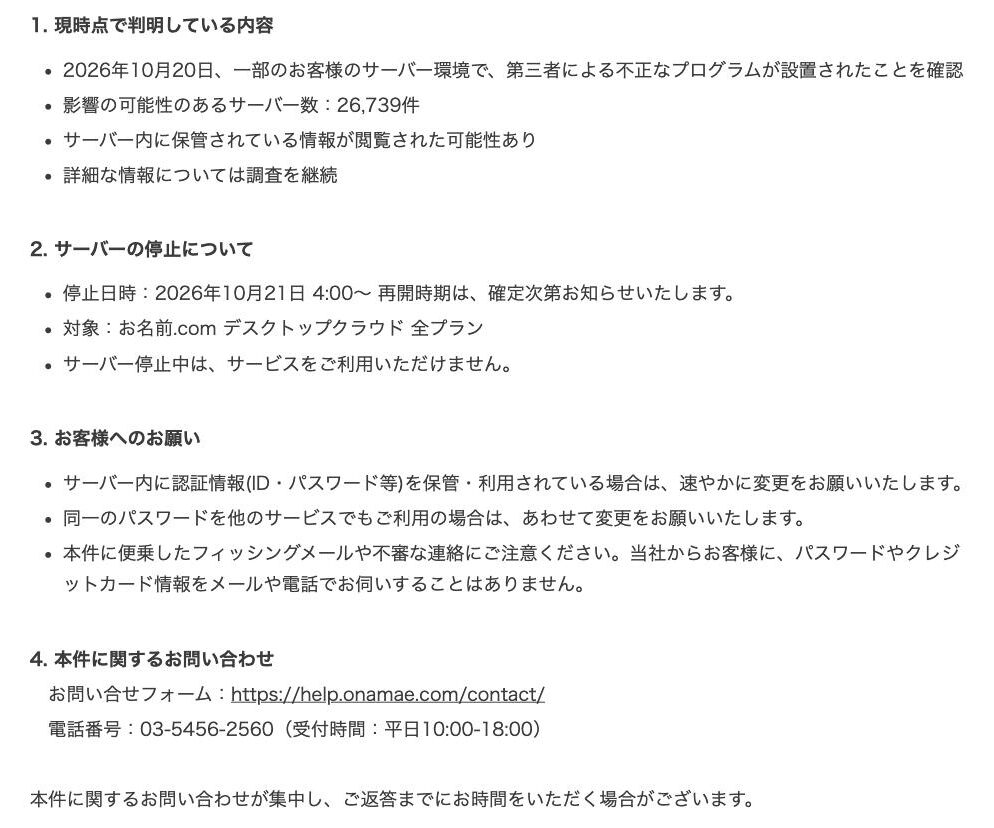
同社の発表によると、2026年10月20日、一部の利用者のサーバー環境で第三者による不正なプログラムの設置が確認されました。影響の可能性があるサーバーは26,739件で、サーバー内に保管されている情報が閲覧された可能性があるとしています。
被害の拡大を防ぐため、10月21日4時以降、全プランのサーバーが順次停止されました。停止中はサービスを利用できず、再開時期は確定次第知らせるとされています。
第1報(10月21日)の時点では、個人情報の漏えいや、閲覧された情報が悪用された事実は確認されていないとしていました。クレジットカード情報を含む決済情報は、同社では保持していないと説明されています。ただし、10月22日の第2報で、この説明は変わりました(後述)。
公式発表から全プラン停止までの流れ
| 日時 | 出来事 |
|---|---|
| 10月20日 | 不正プログラムを確認 |
| 10月20日18:30 | 緊急メンテナンスを告知 |
| 10月20日21:00頃 | メンテナンス開始 |
| 10月21日4:00 | 全プランを順次停止 |
| 10月21日 | 不正アクセスを公表 |
| 10月21日19:41 | 再開時期を未定と更新 |
10月20日18時30分時点の告知では、メンテナンス中も契約中のサーバーは利用できるとされていました。その後、案内は「サーバーの利用停止」に改められ、現在は全プランが止まっています。
編集部が2026年10月22日に公式のお知らせを確認した時点では、再開時期は発表されていません。不正なプログラムの侵入経路や、閲覧された情報の種類も調査中とされています。
【10月22日 第2報】取引口座で、第三者による不正な操作が行われている
GMOインターネットは、2026年10月22日16時59分時点で第2報を掲載しました。利用者から、サーバー上で使っていた取引ツールに関連して、取引口座で第三者による不正な操作が行われたとの報告を受けた、としています。取引口座のログイン情報については「不正に利用された可能性」という表現ですが、不正な操作の報告が実際に寄せられている以上、すでに被害が出ている状況です。
スクロールできます
| 項目 | 第1報(10月21日) | 第2報(10月22日) |
|---|---|---|
| サーバー内の情報 | 閲覧された可能性 | 取引口座のログイン情報等が第三者に取得され、不正に利用された可能性 |
| 悪用の有無 | 悪用された事実は確認されていない | 利用者から、取引口座で第三者による不正な操作の報告を受けた |
| 影響の可能性があるサーバー | 26,739件 | 26,739件(変わらず) |
| サービス | 全プランを停止 | 停止を継続。再開時期は未定 |
| 警察 | 記載なし | 10月22日に警察に相談 |
| 利用者への依頼 | サーバー内の認証情報の変更 | 取引ツール・取引口座のパスワード変更、ログオフ、取引履歴・残高の確認、二段階認証の設定など |
第2報で、GMOは次の対応を至急お願いしています。変更は、このサービスのサーバー以外の端末から行い、その後ログオフ(セッションの切断)してください。身に覚えのない取引があれば、取引先の事業者に連絡します。公式の一次情報は、第1報と第2報で確認できます。
被害額や件数は、GMOから公表されていません。
暗号資産の被害を訴える投稿もあります。あるユーザーが「GMOからライトコインを抜かれた」と投稿しました(10月23日7時54分)。ただ、どのGMOのサービスで、どの経路かは分かりません。GMOコインの口座かも、お名前.comとの関係も、確認できていません。1人の投稿であり、事実としては扱いません。
攻撃者を名乗る人物からのメールが、利用者に届いたとする投稿も広がっています(@SOU_BTCが10月23日8時28分ごろに紹介)。内容は「口座残高を消失させていると主張」「GMOが交渉に応じなかったため実行したと説明」というものです。いわゆる犯行声明ですが、真偽は確認されていません。GMOの第1報・第2報に記載はありません。
攻撃者を名乗るメールが届いても、リンクは開かず、返信もしないでください。GMOは、パスワードやカード情報をメールや電話で尋ねることはないとしています。
被害の全体像はまだ調査中
第1報では悪用は確認されていないとされていましたが、第2報で、取引口座での不正な操作の報告を受けたと説明が変わりました。被害の全体像は、まだ調査中です。利用していた方は「自分の口座は大丈夫」と判断せず、先に対策を済ませておく方が安全でしょう。
サーバー停止だけでは不正ログインを防げない理由
VPS上のMT4・MT5は、再起動してもEAが自動で動き出すように、口座番号やパスワード、サーバー名をソフトに保存している場合が多いです。お名前.comも、サーバー内にIDやパスワードを保管・利用している場合は速やかに変更するよう求めています。
パスワードが第三者に知られていれば、VPSが止まっていても、別のパソコンやスマホから同じ口座にログインして取引される恐れがあります。サーバーの停止は、盗まれた可能性のあるパスワードを無効にするものではないのです。
FX会社・証券会社の対応
MT4/MT5を提供するFX会社や証券会社も、利用者への案内を出しています。まとめサイトのpiyologの整理では、次のとおりです(2026年10月23日1時45分時点)。
スクロールできます
| 事業者 | 公表 | 主な内容(piyologの整理) |
|---|---|---|
| OANDA証券 | 10月22日 | MT4/MT5の口座ログイン情報が閲覧された可能性。パスワード変更、二段階認証、取引履歴の確認を依頼。今後の運用は協議中 |
| Titan FX | 10月22日 | VPS上にログイン情報を保存していた場合のパスワード変更と、取引履歴・口座状況の確認を依頼 |
| AXIORY | 10月22日 | MT4/MT5/cTraderのログイン情報が閲覧された可能性。パスワード変更と履歴確認を依頼。自社システムへの不正アクセスは確認されていないと記載 |
| IS6FX | 10月22日 | 本件との関連は現時点で断定しないとしたうえで、お名前.comの利用有無にかかわらず、マイページと全取引口座のパスワード変更を依頼。新規注文を一時制限 |
| XMTrading | 10月22日(X) | 自社VPSの利用者への影響は確認されていないと投稿。お名前.comのVPS利用者に、サーバーの一時停止とパスワード変更を依頼 |
| IronFX | 10月21日・22日(X) | MT4を使う顧客に、取引環境への影響の確認を呼びかけ。サービスごとのパスワード分離と二段階認証を推奨 |
このほか、FXTFと外為ファイネストも、不正ログインなどに関する案内を出していますが、お名前.comの件への言及はありません。piyologも、両社の案内とお名前.comの件との関連は、明らかになっていないとしています。なお、上の表は、編集部が各社の公式サイトで原文を確認したものではありません。ご利用の事業者の案内は、必ず公式サイトでご確認ください。
利用者が今すぐやるべき4つのこと
対策は、急ぐ順に次の4つです。作業は停止中のVPSではなく、自分のパソコンやスマホから行いましょう。
STEP
保有ポジションと注文を確認する
利用しているFX業者の公式アプリや会員ページ(マイページ)にログインし、保有ポジション・未約定の注文・取引履歴を確認しましょう。身に覚えのない新規注文や決済がないかを、10月20日前後までさかのぼって見ておくと確実です。
EAが止まっても、業者側に入っているポジションは自動では決済されません。損切り(ストップロス)注文が入っていないポジションは、相場が急に動くと損失が膨らみ続けます。必要に応じて、手動で決済するか損切り注文を入れておきましょう。
STEP
MT4・MT5のパスワードを変更する
最優先は、取引口座のパスワード(マスターパスワード)の変更です。多くの業者では、会員ページから口座ごとにパスワードを変更できます。MT4・MT5のパソコン版では、「ツール」→「オプション」→「サーバー」タブの「変更」から変更できる場合もあります。
閲覧専用の投資家パスワードも、あわせて変えておくと安心です。複数の口座をVPSで動かしていた場合は、すべての口座で変更が必要です。
STEP
会員ページとメールのパスワードも変える
VPS内のブラウザで業者の会員ページやメールにログインしていた場合、その情報も見られた可能性があります。お名前.comは、同じパスワードを他のサービスで使っている場合はあわせて変更するよう求めています。
会員ページで二段階認証が使えるなら、この機会に設定しておきましょう。登録メールアドレスや出金先の口座が書き換えられていないかも、あわせて確認しておくと確実です。
STEP
身に覚えのない取引は業者へ連絡する
心当たりのない取引や出金申請を見つけたら、すぐにFX業者のサポート窓口へ連絡しましょう。取引履歴の画面をスクリーンショットで残しておくと、問い合わせの際に状況を伝えやすくなります。
お名前.com側の窓口は、公式のお問い合わせフォームと電話(03-5456-2560、平日10時〜18時)です。問い合わせが集中しており、返答までに時間がかかる場合があるとされています。
便乗した偽メール・偽SMSにも注意
大規模な不正アクセスの後には、利用者を狙った偽の連絡が出回りやすくなります。「サーバー復旧のための本人確認」や「補償の手続き」をうたうメールやSMSには注意が必要です。
お名前.comは、メールや電話でパスワードやクレジットカード情報を尋ねることはないと明言しています。届いた連絡のリンクは開かず、ブックマークした公式サイトや公式アプリから確認しましょう。
FX業者を名乗る連絡も同じです。パスワードの変更を急ぐあまり、偽の会員ページに口座情報を入力してしまうと、被害がかえって広がりかねません。
VPSでEAを動かす人が見直したいこと
日ごろの運用で見直したい3つのこと
- 口座ごとにパスワードを分ける
- 監視には投資家パスワードを使う
- VPSの告知メールを受け取れる状態にする
同じパスワードを複数の口座や会員ページで使い回していると、1か所の漏えいがすべての口座に広がります。パスワードは口座ごと、サービスごとに分けておくのが基本です。
取引の状況を見るだけのツールやアプリには、注文ができない投資家パスワードを使う方法もあります。EAを動かすVPSにはマスターパスワードが欠かせませんが、それ以外の場所にはできるだけ置かないことで、漏れたときの被害を小さくできます。
VPS事業者の障害やメンテナンスの情報は、登録メールに届くことが多いです。普段見ていないメールアドレスで登録していると、今回のような緊急の告知に気づくのが遅れかねません。
水野 倫太郎EAを24時間動かすには、MT4・MT5のパスワードをVPSに預けておく必要があります。便利な仕組みですが、VPSが破られれば口座の鍵も一緒に渡ってしまうということです。
VPSを選ぶときは、価格や速度だけでなく、障害や不正アクセスが起きたときにどう知らせてくれるかも見ておきたいところです。
PHPの脆弱性との関係|公式は非公表、時期の重なりから可能性は排除できない
同じ時期に、PHPの重大な脆弱性(CVE-2026-109618・CVE-2026-109619)が公表され、首相が対応を呼びかけました。GMOの第1報・第2報には、今回の不正アクセスの原因や侵入経路の記載がなく、PHPへの言及もありません。侵入経路は、セキュリティ専門会社と調査中です。
公式には非公表ですが、時期の重なりから、PHPの脆弱性が関係している可能性は排除できないと、当編集部は見ています。ただし、根拠は時期の重なりだけです。関連を示す公式の説明や報道は、現時点で確認できていません。
スクロールできます
| 日時(日本時間) | 出来事 | 出典 |
|---|---|---|
| 10月19日 | GMOが利用者からの問い合わせを受け、調査を開始 | GMO |
| 10月20日 | GMOが不正なプログラムの設置を確認 | GMO |
| 10月21日 0時ごろ | PHPの脆弱性のCVE番号が、フォーラムやSNSで拡散し始める | PHP財団の経緯(マイナビ) |
| 10月21日 4:00 | GMOが全プランのサーバーを順次停止。第1報を掲載 | GMO |
| 10月21日 4:30 | PHPプロジェクトが事前告知を公開。修正版の公開を1日前倒し | PHP財団の経緯(マイナビ) |
| 10月21日 5時ごろ | 脆弱性の報告者が、攻撃の実証(PoC)の動画を誤って公開。削除されたが、コピーが拡散 | PHP財団の経緯(マイナビ) |
| 10月21日 23時 | PHPの修正版を正式に公開 | PHP財団の経緯(マイナビ) |
時間順に並べると、GMOが不正なプログラムを確認した10月20日は、PHPの攻撃の実証が拡散した21日5時ごろより前です。この点は、関連を考えるうえで、確認しておきたい事実です。一方で、侵入そのものは、確認の日より前に起きていた可能性があります。また、「お名前.com デスクトップクラウド」はWindows環境でMT4/MT5を動かすVPSで、どの部分にPHPが使われているかは公表されていません。
つまり、関連があるとも、ないとも言える材料は、まだ出ていません。侵入経路は、GMOの調査結果を待つ必要があります。
よくある質問
お名前.com デスクトップクラウドはいつ再開しますか?
2026年10月22日時点で、再開時期は未定です。同社は、確定次第お知らせするとしています。最新の状況は、お名前.comの公式サイトのお知らせで確認できます。
サーバーが止まっているのに、パスワードの変更は必要ですか?
必要です。サーバーの停止は、保存されていたパスワードを無効にするものではありません。情報が閲覧されていた場合、別の端末から口座にログインされる恐れがあるため、早めに変更してください。
MT4・MT5のパスワードはどこから変更すればよいですか?
利用しているFX業者の会員ページ(マイページ)から変更するのが確実です。作業は停止中のVPSではなく、自分のパソコンやスマホから行ってください。
意図しない取引で出た損失は補償されますか?
2026年10月22日時点で、お名前.comの発表に補償についての記載はありません。身に覚えのない取引を見つけたら、取引履歴を保存したうえで、FX業者とお名前.comの両方に早めに連絡してください。
別のVPSに乗り換えるときの注意点はありますか?
新しい環境にMT4・MT5を入れ直し、変更後のパスワードでログインしてください。不正なプログラムが設置された可能性のあるサーバーのデータを、そのまま別の環境へ移すのは避けた方が安全です。
第2報で、何が変わりましたか?
第1報では「閲覧された情報が悪用された事実は確認されていない」としていましたが、第2報(10月22日)では、取引口座のログイン情報が第三者に取得され、不正に利用された可能性があると説明しました。利用者から、取引口座で第三者による不正な操作が行われたとの報告を受けたためで、実際に不正な操作が行われている状況です。
PHPの脆弱性が原因ですか?
GMOは公式には、原因や侵入経路を明らかにしておらず、PHPにも言及していません。時期は重なっているため、当編集部は関連の可能性を排除できないと見ていますが、根拠は時期の重なりだけです。GMOが不正なプログラムを確認した10月20日は、PHPの攻撃の実証が拡散した21日5時ごろより前でもあります。確かなことは、GMOの調査結果を待つ必要があります。
まとめ
この記事の要点
- お名前.com デスクトップクラウドに不正アクセスがあり、26,739件のサーバーに影響の可能性
- 10月21日4時から全プランが停止し、再開時期は未定
- 取引口座で第三者による不正な操作が行われている。GMOは10月22日の第2報で、ログイン情報の不正利用の可能性を公表
- PHPの脆弱性との関係は公式には非公表。時期は重なり、可能性は排除できないが、侵入経路は調査中
- サーバーが止まっていても、MT4・MT5のパスワードはすぐに変更する
- ポジションと取引履歴を確認し、身に覚えのない取引は業者へ連絡する
今回の件で最も避けたいのは、サーバーが止まったことで安心してしまうことです。パスワードを変えるまでは、口座に第三者がログインできる状態が続いているかもしれません。
お名前.com デスクトップクラウドを使っていた方は、本記事の手順で口座を確認してください。周りでEAを動かしている知人がいれば、今回の件を伝えておくと被害の拡大を防げます。
状況は更新されています。最新の対応は、お名前.comの公式のお知らせと、利用しているFX業者の案内をご確認ください。
速報や日々の相場観はXで発信中
 水野倫太郎|株式会社ICHIZEN HOLDINGS 共同代表@mizuno_ichizen
ニュースの速報や、相場・トレンドの日々の見方をXで発信しています。フォローで最新情報をチェックできます。
参考文献
・お名前.com「【重要】[お名前.com デスクトップクラウド]第三者による不正アクセスに関するお詫びとお知らせ(2026年10月21日 4:00時点)」(2026年10月21日)
・お名前.com「【緊急】[デスクトップクラウド] システムメンテナンス」(2026年10月20日掲載・21日更新)
・ITmedia NEWS「「お名前.com デスクトップクラウド」不正プログラム設置で全プラン停止 FX用VPS、2万6739サーバに影響か」(2026年10月21日)
・INTERNET Watch「FX自動売買専用VPS「お名前.com デスクトップクラウド」、不正アクセス受けサーバー停止」(2026年10月21日)
・GMOインターネット「「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第2報)」(2026年10月22日16:59時点)
・マイナビニュース「PHPの重大脆弱性、情報流出と修正版の先行公開で混乱 – PHP財団が経緯公表」(2026年10月22日)
・piyolog「お名前.com デスクトップクラウドへの不正アクセスについてまとめてみた」(2026年10月23日)
※本記事は、お名前.comの公式発表と報道に基づく、2026年10月23日時点の情報です(第2報を反映)。FX会社の対応は、まとめサイトの整理に基づき、各社の公式サイトで原文を確認したものではありません。PHPの脆弱性との関係は、公式には非公表で、当編集部の見立てを含みます。不正な操作の件数や範囲は、公式には発表されていません。
※パスワードの変更方法や画面は、FX業者によって異なります。各業者の公式案内をご確認ください。
※当サイトの情報は一般的な情報提供を目的としており、個別の口座やシステムの安全性を保証するものではありません。
- PHPの重大な脆弱性で高市首相が異例の呼びかけ|サイト運営者と利用者がやることは?【2026年10月】
- iPhoneを狙う攻撃ツール「DarkSword」が仮想通貨ウォレットを標的に|広告を見ただけで感染、今すぐiOSを更新
関連記事
-
 日本ビットコイン産業がビットコイン現物出資で約8億円調達|国内2例目、ANAPは受け手から出し手へ。会社法の手順と海外の前例
-
自民ブロックチェーン推進議連が米国視察を報告|DeFiの法的位置づけ・予測市場・暗号資産の財産権はどうなる
-
HODL1(旧クシム)がオンチェーン金融の開発を受注してストップ高|2,100万円の中身と業績への影響
-
Hyperliquid HIP-3にKraken親会社ペイワードが参戦|初のCFTC規制下の展開事業者、何がすごいのか
-
iPhoneを狙う攻撃ツール「DarkSword」が仮想通貨ウォレットを標的に|広告を見ただけで感染、今すぐiOSを更新
-
PHPの重大な脆弱性で高市首相が異例の呼びかけ|サイト運営者と利用者がやることは?【2026年10月】
-
免税のリファンド方式にステーブルコイン活用を検討|国交大臣が言及、旅行者と免税店はどう変わる?【2026年10月】
-
DEX・DeFi規制はどうなる?金融庁の研究会が初会合|決定事項はゼロ、野村HDは「海外と同等」を要望