iPhoneを狙う攻撃ツール「DarkSword」が仮想通貨ウォレットを標的に|広告を見ただけで感染、今すぐiOSを更新
「忙しい人向け」ニュース要約
- iPhone攻撃ツール「DarkSword」の新変種が、ウォレットと保存パスワードを狙う
- Instagramの広告を見ただけで感染した例あり。リンクを踏まなくても起きる
- 危ないのは未更新のiPhone。iOS 26.3以降で既知の穴は塞がれている
- 今すぐiOSを更新。まとまった額は「保管専用のiPhone」を1台分ける
※相場やニュースの日々の見方は、水野のX(@mizuno_ichizen)で発信中です。
 水野 倫太郎
スマホの更新が、そのまま資産防衛です。
鍵を置く端末では、広告もWebも見ない。
監修 水野 倫太郎
株式会社ICHIZEN HOLDINGS 代表取締役
慶應義塾大学経済学部。2017年米国留学時にブロックチェーンと出会い、Web3の業界に足を踏み入れる。2018年には、日本有数の仮想通貨メディアCoinOtakuに入社。2019年には同社のCMOに就任し、2020年に東証二部上場企業とM&Aを行い、様々なクリプト事業を展開する。2022年に現在代表取締役社長を務めるICHIZEN HOLDINGSを立ち上げ様々なWeb3事業を手がける。複数のWeb3系事業に出資を行いながら有識者として活動。
目次
何が起きたのか|広告を見ただけでiPhoneが感染、新変種P7はウォレットとパスワードを狙う
この章のポイント
- 新変種P7がキーチェーンとウォレットを端末内で抜く
- Instagram広告の表示だけで感染した実例
- 放置された解析タグ経由の配信網「DeadTag」
2026年10月26日、暗号資産(仮想通貨)トレーダーの間で、iPhoneの攻撃ツール「DarkSword(ダークソード)」の警告が拡散しました。きっかけは、セキュリティ情報サイト「セキュリティ対策Lab」の記事を引用した投稿で、「WEB3関連の人は今すぐiPhoneのアップデートを最新に」と呼びかけたものです。投稿は半日で6万回以上表示されています。
元になった事実は2つあります。1つ目は、モバイルセキュリティ企業iVerifyが2026年10月8日に公表した新変種「P7 DarkSword」です。iPhoneに保存されたキーチェーン(各種サービスのパスワードや認証情報)を端末の中で整理してから送信し、インストール済みのウォレットアプリを探して、そのデータを抜き取る機能を持ちます。P7は、ホーム画面を管理するSpringBoardというプロセスに潜り込み、15秒ごとに攻撃者のサーバーへ問い合わせて追加の指示(写真やメモの取得など)を受け取ります。最初の盗み出しで終わらない仕組みです。
2つ目は、10月21日にiVerifyとReport URIが共同で公表した「感染経路」の報告です。iVerifyの顧客企業の従業員が、Instagramのアプリ内フィードを見ていたところ、ワールドカップをテーマにした広告が表示され、その広告経由でP7に感染したと報告されています。両社はこれを「ハーフクリック攻撃」と呼んでいます。感染したページやSNSを開くだけで、広告要素の読み込みと同時に感染が成立するためです。同じ従業員は後日、別のグループが用意したリンクを踏んで、別のDarkSword変種にも感染しました。
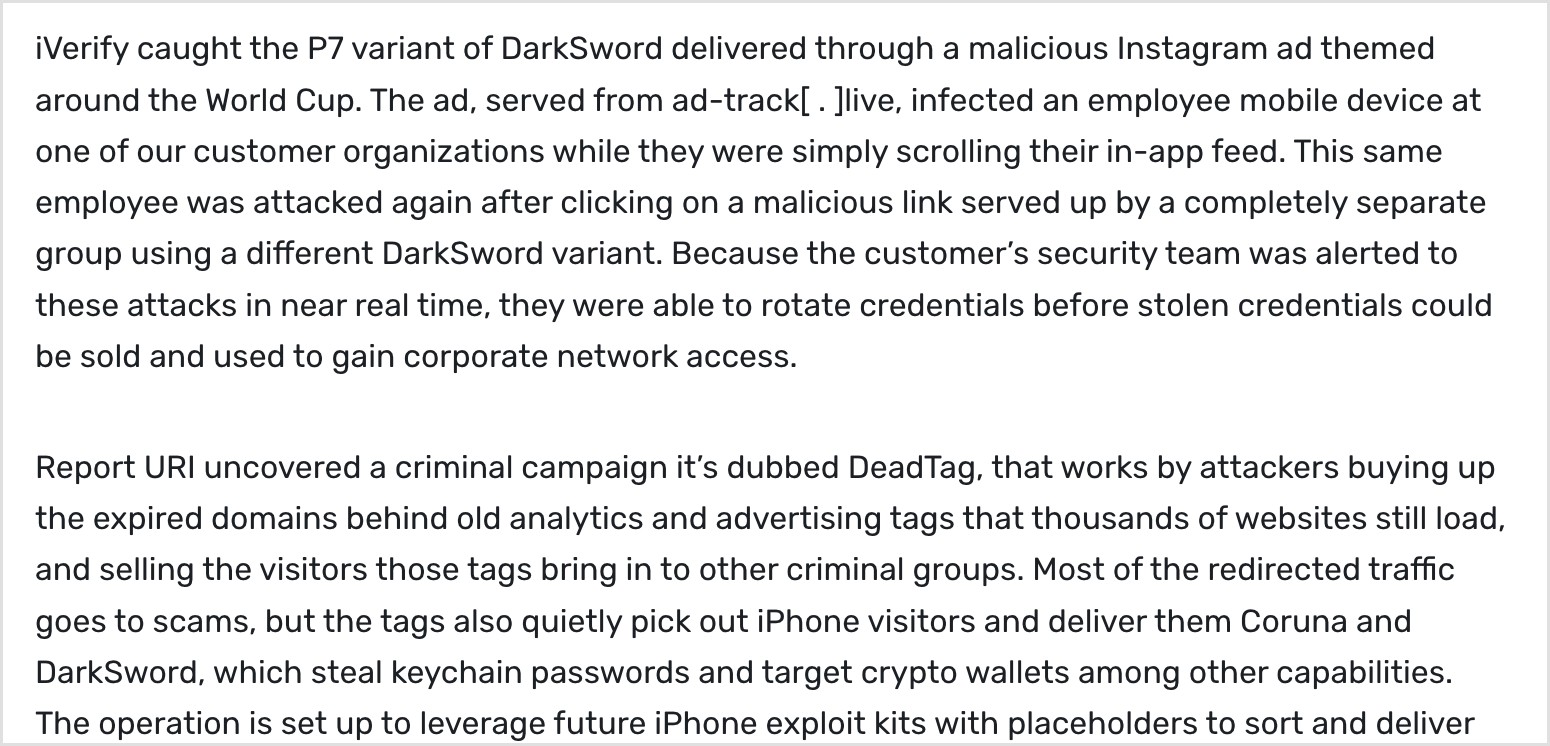
Report URIが「DeadTag」と名付けた配信網も見逃せません。攻撃者は、サービスを終えた解析タグや広告タグのドメイン(期限切れで手放されたもの)を買い取ります。そのタグを消し忘れたままのサイトは、何も変えていないのに、攻撃者のコードを読み込むようになります。660件以上のドメインが乗っ取られ、数千のサイトに埋め込まれたまま、月間およそ1億3,500万回の訪問が流れていると推定されています。訪問者の大半は詐欺ページへ飛ばされ、条件に合うiPhoneだけにDarkSwordが配られます。偽のPolymarketページや、PrestaShop製の数百のネットショップでも配信が確認されました。
DarkSwordとは|Googleが3月に公表した6つの脆弱性の連鎖、コードはGitHubに流出
この章のポイント
- Googleが3月に公表。6つの脆弱性の連鎖
- Safariで細工ページを開くだけで始まる
- コードは3月にGitHubへ流出し犯罪利用へ
DarkSwordは、Googleの脅威インテリジェンスグループ(GTIG)が2026年3月19日に公表したiOS向けの攻撃チェーンです。Safariが使うJavaScriptエンジンの欠陥から始まり、6つの脆弱性を順につないで、サンドボックス(アプリを隔離する仕組み)を抜け、最終的にカーネルの権限まで取ります。細工されたページをSafariで開くだけで攻撃が始まり、利用者の操作はほとんど要りません。全体がJavaScriptだけで書かれている点が特徴で、GTIGは監視ツール事業者や国家の関与が疑われる3つのグループが、サウジアラビア、トルコ、マレーシア、ウクライナで使っていたと報告しています。
スクロールできます
| 段階 | 脆弱性(CVE) | 対象 | ゼロデイ | 修正されたiOS |
|---|---|---|---|---|
| リモートコード実行 | CVE-2025-31277 | JavaScriptCore | いいえ | 18.6 |
| リモートコード実行 | CVE-2025-43529 | JavaScriptCore | はい | 18.7.3 / 26.2 |
| 保護機構(PAC)の回避 | CVE-2026-20700 | dyld | はい | 26.3 |
| サンドボックス脱出 | CVE-2025-14174 | ANGLE | はい | 18.7.3 / 26.2 |
| GPUプロセスからの脱出 | CVE-2025-43510 | XNU | いいえ | 18.7.2 / 26.1 |
| カーネル権限昇格 | CVE-2025-43520 | XNU | いいえ | 18.7.2 / 26.1 |
問題を大きくしたのは、コードの流出です。SlowMistの調査によると、GTIGの公表直後の3月21日から24日にかけて、DarkSword関連のリポジトリが5つ続けてGitHubに作られ、攻撃チェーン全体が再構成されました。7月には改良版が公開され、9月末には攻撃用のサーバーが実際に稼働していました。当初は国家級の限られた攻撃者の道具だったものが、流出と改変を経て、金銭目的の犯罪グループが使える「誰でも使えるキット」に変わったのが、ここ数か月の流れです。iVerifyは、AIで雑に改変された変種が多い中で、P7は中身を理解した人間が手を入れた変種だと評価しています。
どのiPhoneが危ないのか|iOS 18.4〜18.7が主な標的、iOS 26.0〜26.1でも成立したと分析
この章のポイント
- 主な標的はiOS 18.4〜18.7.2
- iOS 26.0〜26.1でも成立が確認された
- 端末に出る最新版なら今回の対象外
結論から言うと、端末に提供される最新のiOSに更新していれば、今回報告された攻撃の対象ではありません。Appleは「Webベースの攻撃からiPhoneを保護するためのiOSアップデート」というサポート文書で、最新のソフトウェアを使う端末はこの攻撃の対象外であり、iOS 15からiOS 26までの各系列の最新版で保護されると説明しています。逆に言えば、危ないのは更新を止めている端末です。
スクロールできます
| iOSの状態 | 評価 | 根拠 |
|---|---|---|
| iOS 18.4〜18.7.2 | 最も危険。DarkSwordの主な標的 | GTIG(18.4〜18.7)。攻撃者のコードにも「LIVE band: 18.4.0〜18.7.2、18.7.3以降は修正済み」と記載(SlowMist) |
| iOS 26.0〜26.1 | 危険。攻撃サーバーで成立が確認された | SlowMistの分析。カーネルの脆弱性は26.1で、JavaScriptCoreとANGLEは26.2で、dyldは26.3で修正 |
| iOS 13〜17.2.1 | 危険。別の攻撃キット「Coruna」の標的 | iVerify・Report URI。古い端末向けにAppleは3月11日にiOS 15/16の更新を配信 |
| iOS 18.7.7以降(18系) | DarkSwordへの保護あり | Appleが3月24日に公開、4月1日に対象機種を拡大。最新は18.7.10(8月17日) |
| iOS 26.3以降・iOS 27 | 既知の6件はすべて修正済み | GTIG・Apple。iOS 26・27向けの改変の試みは「ほぼ動作していない」(iVerify、10月21日時点) |
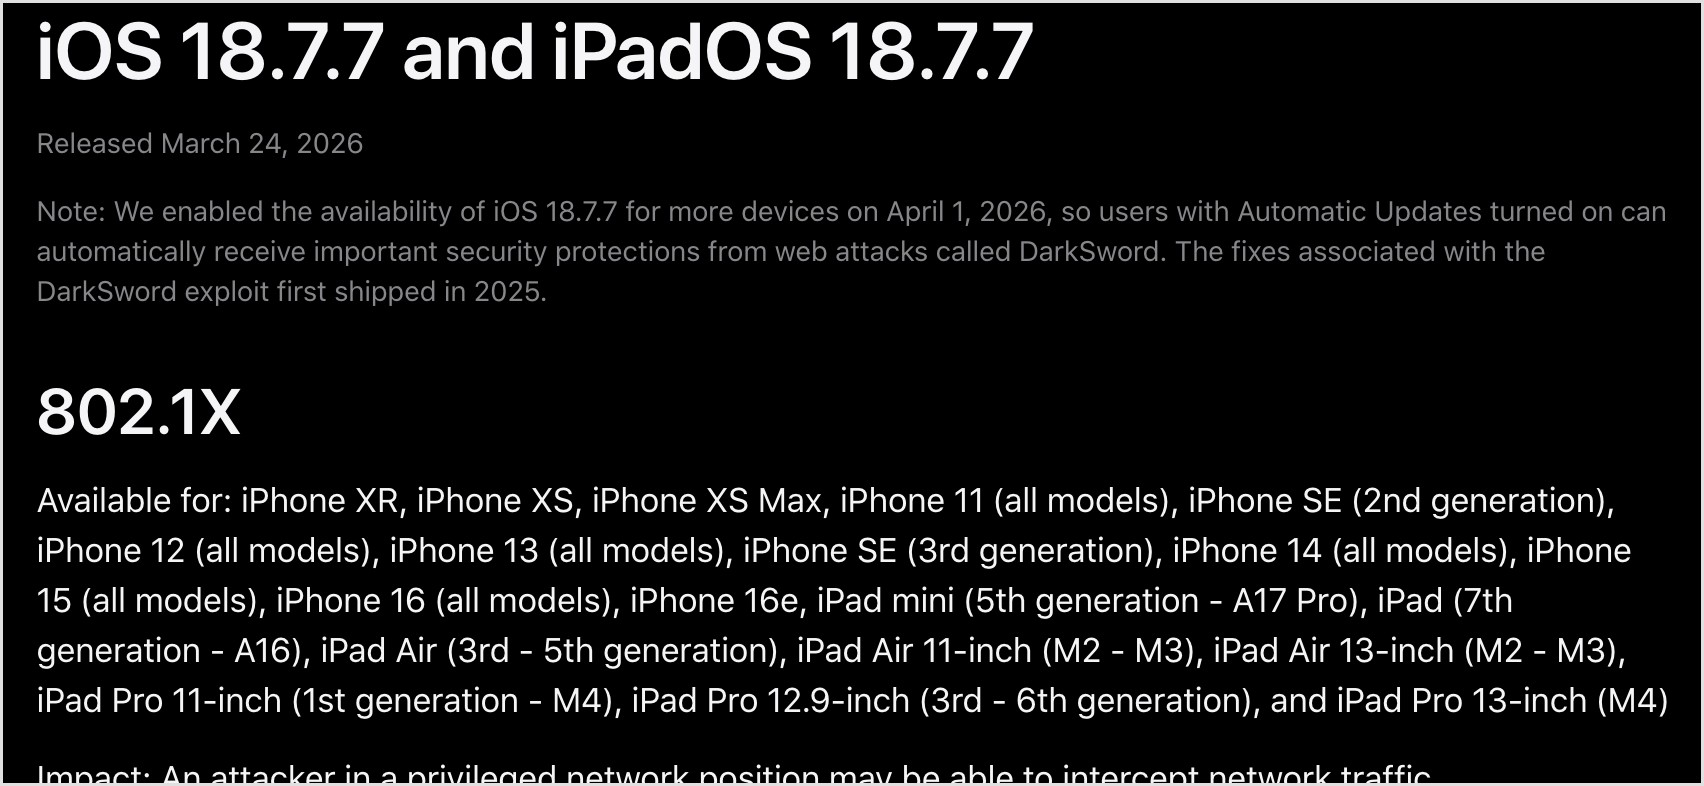
注意したいのは「iOS 26だから大丈夫」ではない点です。SlowMistが稼働中の攻撃サーバーを分析したところ、攻撃者は1,045個の攻撃用ファイルを24のバージョン別に用意し、ラベル上は26.6.1まで並んでいました。実際に成立していたのはiOS 18.6〜18.7.2とiOS 26.0〜26.1で、それ以外は中身のない予約枠でしたが、新しい脆弱性が見つかれば枠が埋まる構造です。Appleは2026年10月26日時点でiOS 27.0.1とiOS 26.7.1(いずれも9月28日公開)、古い機種向けにiOS 18.7.10を配信しています。機種ごとに選べる系列が違うため、記事の番号ではなく、自分のiPhoneの「ソフトウェアアップデート」画面に出る最新版を入れるのが正解です。
何を盗まれるのか|キーチェーン・ウォレット・写真・メモ、盗んだ鍵で資金を「一括回収」する画面まで
この章のポイント
- キーチェーン・ウォレット・写真・メモ
- 攻撃サーバーは30日で成功10件、持ち出し9件
- 盗んだフレーズを一括回収する管理画面
SlowMistは2026年10月19日、攻撃者の管理画面(バックエンド)を分析した報告を公開しました。管理画面には、ページ訪問から情報の持ち出しまでを7段階で追う「じょうご」があり、直近30日間で20,187回のページ訪問、1,187回の攻撃試行、成功は10件、うち9件でデータの持ち出しまで進んでいました。成功率は低く見えますが、成功した端末からは根こそぎ持っていかれる、という構図です。
盗む対象は、キーチェーン、ウォレットアプリの保存データ、写真、Appleのメモ、アプリ内のファイル、インストール済みアプリの一覧です。ウォレットについては、元のDarkSwordにはなかった処理を攻撃者が書き足しています。imTokenの保存データ(Realmデータベース)の抽出、keystoreファイルの走査、React NativeのAsyncStorageの読み取りの3段階で、imToken、TokenPocket、TronLink、MetaMask、OKX、Coinbase、Exodus、BitKeep、Gate、Trust Walletが対象として名指しされています。10月21日のiVerifyの報告では、別の配信経路でBinance、Coinbase Wallet、OKX、Bitget、Trust Wallet、Exodus、TronLink、Bitpieを狙う実装も確認されました。
管理画面には「ニーモニック管理」という画面もあります。盗んだリカバリーフレーズ、秘密鍵、派生アドレス、チェーン上の残高を一覧にし、ワンクリックで資金を1か所に集める機能が付いています。平文の復元から送金までを同じ画面で完結できる作りで、SlowMistは「資金の集約まで自動化されたパイプライン」と評しています。加えて、WhatsAppやTelegramのアカウント乗っ取り機能も開発中で、ランディングページの雛形には「ブロックチェーンのプレゼント企画」「iOSのシステム更新」「iCloud写真」「Apple IDログイン」といったテーマが用意されていました。
入口となる偽サイトも大量です。SlowMistは10月24日、同社の脅威監視システムMistEyeがDarkSword関連のフィッシングサイトを1,500件以上確認したとXで公表しました。BinanceやOKXを装った偽の取引所、偽のウォレット、ECサイト、ゲームサービスなどに紛れています。ただし、SlowMistもiVerifyも、本記事の執筆時点で「実際に資産が盗まれた被害」は確認していないと明言しています。能力と基盤は揃っているが、確認済みの流出事例はまだない、というのが現時点の事実です。
今すぐやること3つ|iOSの更新、写真・メモの点検、疑わしければウォレットを作り直す
この章のポイント
- iOSを今すぐ更新する
- 写真・メモからフレーズを消す
- 疑わしければ別端末でウォレットを作り直す
対策は難しくありません。順番が大事です。1番がiOSの更新で、これが攻撃の入口そのものを閉じます。2番と3番は、もし盗まれていた場合の被害を小さくするための点検です。
iPhoneでウォレットを使う人の、今日やること3つ
- iOSを今すぐ更新する設定 → 一般 → ソフトウェアアップデート で、端末に出る最新版を入れる。iOS 26・27に上げられる機種は上げる。同じ画面で「自動アップデート」をオンにする
- 写真・メモにリカバリーフレーズがないか見る12語・24語のフレーズや秘密鍵をスクショ・メモ・メールに残していたら、別の媒体へ移して端末から消す。攻撃は写真とメモをまとめて持ち出す
- 更新前に怪しいページを開いた覚えがあるなら、ウォレットを作り直す別の安全な端末で新しいウォレット(新しいフレーズ)を作り、資産を移す。取引所・メール・Apple Accountのパスワードも別端末から変える
出所:Apple「Webベースの攻撃からiPhoneを保護するためのiOSアップデート」、iVerify・Report URI(2026年10月21日)、SlowMist(2026年10月19日)の推奨事項より作成(ICHIZEN作成)
- iOSを更新する: 「設定」→「一般」→「ソフトウェアアップデート」を開き、表示される更新を入れます。iOS 26や27に上げられる機種は上げます。同じ画面の「自動アップデート」で「自動インストール」をオンにします。家族に譲った古いiPhoneも、端末ごとに確認します
- 写真・メモ・メールにリカバリーフレーズや秘密鍵を残さない: 12語・24語のフレーズのスクリーンショットや、メモ帳への書き写しは、今回の攻撃がまとめて持ち出す対象です。紙など別の媒体に移し、端末からは消します
- 更新前に怪しいページや広告を開いた覚えがあるなら、ウォレットを作り直す: 別の安全な端末、または正規に入手したハードウェアウォレットで新しいフレーズを生成し、資産を移します。古いフレーズを新しい端末に入れ直すだけでは、漏れた鍵は漏れたままです
すぐに更新できない端末には、Appleの「ロックダウンモード」という選択肢があります。Appleは、ロックダウンモードを有効にした端末は、古いソフトウェアのままでも今回の攻撃から保護されるとしています。一方で、Webサイトやアプリの一部機能が制限されるため、Appleは全員が常時オンにする機能とは位置づけていません。iVerifyとReport URIは、多額の暗号資産を持つなど「標的になりうる人」には有効化を勧めています。いずれにしても、更新の代わりにはなりません。
根本的な解決策|スマホを2台に分け、1台を「保管専用機」にする
この章のポイント
- 日常機と「保管専用機」の2台に分ける
- 保管専用機はSNSもWebも使わない
- iOS 26に更新できるiPhone 11以降なら中古で足りる
今回の攻撃の入口は、SNSの広告や普通のサイトです。つまり、日常的にSNSやWebを見るスマホと、秘密鍵を置くスマホが同じである限り、入口を完全には塞げません。そこで現実的な解決策が、スマホを2台に分けることです。1台は普段どおり使う「日常機」、もう1台はウォレットだけを入れて、SNSもブラウザも使わない「保管専用機」にします。ハードウェアウォレットほど厳密ではありませんが、使い慣れたiPhoneの操作のまま、攻撃の入口そのものを断てます。
保管専用機は高い機種である必要はありません。iOS 26に更新できるiPhone 11以降なら、中古でも足ります(AppleのiOS 26.3の対応機種はiPhone 11以降)。条件は1つだけで、Appleの更新を受け取れる機種であることです。更新が止まった古い機種は、保管専用機には使えません。設定の要点を表にまとめます。
スクロールできます
| 項目 | 保管専用機の設定 | 理由 |
|---|---|---|
| 入れるアプリ | ウォレットアプリと認証アプリだけ。SNS・メッセージ・ゲームは入れない | Instagramの事例はアプリ内フィードの広告で感染した。SNSアプリがなければ、その経路がない |
| ブラウザ | Safariを使わない。「設定」→「スクリーンタイム」→「コンテンツとプライバシーの制限」→「許可されたアプリと機能」でSafariをオフ。ウォレット内のdAppブラウザも使わない | DarkSwordは細工されたページの読み込みで始まる。開く手段がなければ始まらない |
| ロックダウンモード | 「設定」→「プライバシーとセキュリティ」→「ロックダウンモード」をオン | Appleは、ロックダウンモードを有効にした端末は古いソフトウェアでも今回の攻撃から保護されるとしている。保管専用機なら機能制限のデメリットがほぼない |
| 通信 | SIMは入れない。普段は機内モードにし、送金や更新のときだけ自宅のWi-Fiにつなぐ | ネットにつながる時間を短くするほど、広告や偽サイトに触れる機会が減る |
| Apple Account | 日常機と別のApple Accountにするか、少なくともiCloudキーチェーンの同期をオフにする | 日常機でキーチェーンを盗まれたとき、同期していると保管専用機の情報まで同じ束に入る |
| 更新 | 月に1回はWi-Fiにつないで「ソフトウェアアップデート」を確認し、自動アップデートをオンにしておく | 更新を止めた瞬間に、保管専用機は「古いiPhone」に戻る |
| リカバリーフレーズ | 紙に書いて別の場所に保管。保管専用機の写真・メモにも残さない | 端末の紛失・故障・盗難に備える。フレーズが紙にあれば、端末が壊れても資産は戻る |
運用の分け方は単純です。日常機には、失っても困らない少額のウォレットだけを置き、まとまった額は保管専用機で受け取り、めったに動かさない。取引所から出金するときの送金先は、保管専用機のアドレスにします。送金が必要になったら、保管専用機をWi-Fiにつなぎ、送金が終わったら機内モードに戻す。この繰り返しです。日常機が感染しても、そこには少額しか置いていないため、被害の上限が決まります。
限界も正直に書いておきます。スマホはハードウェアウォレットではなく、秘密鍵はiOSという汎用OSの上にあります。更新を怠れば、保管専用機も今回の標的と同じ条件に戻ります。端末の紛失や物理的な盗難には、紙のフレーズと端末のパスコードで備える必要があります。それでも、「鍵を置く端末では、広告もWebも見ない」という分離は、今回のような入口型の攻撃に対して、利用者の注意力に頼らない唯一の対策です。数万円の中古iPhone1台で実現できるなら、まとまった額を持つ方には十分に見合う投資と言えるでしょう。
感染が疑われるとき|更新だけで済ませない、別端末からパスワードと鍵を入れ替える
この章のポイント
- 更新しても盗まれた鍵は戻らない
- 別端末からパスワードと鍵を入れ替える
- 不正送金は公式窓口と#9110へ
iOSの更新は、今後の侵入を防ぐためのものです。すでに盗まれたパスワードや秘密鍵は、更新しても戻りません。旧iOSのまま怪しいページや広告に触れた可能性があり、身に覚えのない送金やログインがある場合は、次の順番で動きます。
- 疑わしいiPhoneでの金融操作を止める。可能なら通信を切り、別の安全な端末で状況を確認する
- 別の端末から、取引所・メール・Apple Accountのパスワードを変え、不審なログインセッション、接続端末、APIキーを無効化する。キーチェーンに保存していたパスワードは、すべて入れ替える前提で考える
- ウォレットは新しいフレーズで作り直し、送金先を照合してから資産を移す。iVerifyとReport URIも「端末を再起動し、キーチェーンのパスワードを変え、新しいリカバリーフレーズのウォレットへ移す」ことを勧めている
- 不正送金があれば取引所の公式窓口へ、刑事事件として相談するなら警察相談専用電話(#9110)へ。「被害を取り戻せる」と称してフレーズを聞き出す連絡は、すべて詐欺と考える
DarkSwordは目立つ画面を出さないため、電池の減りやブラウザ履歴だけでは感染の有無を判断できません。一方で、感染の証拠も被害の形跡もないのに、全員が慌ててウォレットを移す必要もありません。まずiOSを更新し、保管方法と取引履歴を確認する。これが基本の順番です。
ICHIZEN Capitalの視点|「リンクを踏まない」では守れない時代、スマホに鍵を置く設計そのものを見直す
この章のポイント
- 入口が広告や正規サイトにまで広がった
- スパイの道具が暗号資産を盗む道具に
- 防御の軸はOSの更新と端末の分離
今回の報告で変わったのは、感染の「入口」です。これまでの対策は「不審なリンクを押さない」「変なアプリを入れない」で済みました。しかし、正規のSNSの広告枠や、放置された解析タグから配信されるなら、利用者側の注意では防ぎようがありません。Instagramを普通に眺めていた従業員が感染した事例が、それを示しています。防御の軸は、利用者の警戒心から、OSの更新状態へ移りました。
もう1つの変化は、攻撃者の「狙い」です。GTIGが3月に報告した使い手は、監視ツール事業者や国家系のグループでした。10月の報告では、管理画面にリカバリーフレーズの一覧と資金の一括回収ボタンが付いています。スパイの道具が、暗号資産を盗む道具に作り替えられたのです。日本はiPhoneの利用者が多く、ウォレットアプリの利用者も、そのまま標的の母集団に入ります。
水野 倫太郎鍵をスマホに置くなら、スマホの更新が資産管理です。
まとまった額は、ネットから切り離した保管へ。
個人投資家が見直すべき点は、はっきりしています。日常的に使う少額のウォレットはスマホに置いてよいが、OSは常に最新にする。まとまった額は、前の章で示した保管専用機か、秘密鍵をスマホのアプリ環境から切り離したハードウェアウォレット、取引所のコールド保管に分ける。そして、リカバリーフレーズを「デジタルの場所」に置かない。2026年10月にはPHPの重大な脆弱性で首相が異例の呼びかけをするなど、ソフトウェアの更新そのものが資産防衛になる場面が増えています。更新の通知を後回しにしない習慣が、いちばん費用のかからない対策です。
確認されていることと、確認されていないこと
拡散した投稿には「ゲロ吐くほどヤバい」といった表現もありますが、事実を切り分けると、確認済みの事項と未確認の事項があります。慌てる前に、どこまでが事実かを押さえておきます。
スクロールできます
| 区分 | 内容 |
|---|---|
| 確認されている | P7変種がキーチェーンとウォレットのデータを端末内で抜き取る機能を持つ(iVerify)。Instagram広告経由で企業端末が感染した実例(iVerify)。攻撃サーバーで30日間に10件の成功と9件のデータ持ち出し(SlowMist)。1,500件超の関連フィッシングサイト(SlowMist)。既知の6件の脆弱性はiOS 26.3までに修正済み(Google・Apple) |
| 確認されていない | 実際に暗号資産が盗まれた被害の事例(SlowMist・iVerifyとも未確認)。最新のiOS 26.7.1・27.0.1に対して動作する攻撃(iVerifyは「ほぼ動作していない」と評価)。日本国内の感染事例(公表なし) |
| 今後変わりうる | 攻撃者の予約枠(iOS 26.6.1までのラベル)が新しい脆弱性で埋まる可能性。DeadTagの規模(調査継続中)。対象ウォレットの追加(P7は感染後に指示で対象を変えられる) |
よくある質問
DarkSwordとは何ですか?
iPhoneのSafariで細工されたページを開くだけで端末を乗っ取る攻撃ツールです。Googleの脅威インテリジェンスグループが2026年3月に公表し、6つの脆弱性を連鎖させてカーネルの権限まで取ります。その後コードがGitHubに流出し、金銭目的の犯罪グループが改変して使うようになりました。
最新のiOSに更新していれば安全ですか?
今回報告された攻撃については、はい。Appleは最新のソフトウェアを使う端末はこの攻撃の対象外と説明し、Googleも既知の6件の脆弱性はiOS 26.3までにすべて修正済みとしています。ただし、攻撃者は新しい脆弱性用の予約枠を用意しているため、今後も更新を続けることが前提です。
iOS 26を使っていれば大丈夫ですか?
26.0〜26.1は対象です。SlowMistの分析では、稼働中の攻撃サーバーでiOS 26.0〜26.1への攻撃が成立していました。dyldの脆弱性(CVE-2026-20700)が修正されたのは26.3です。iOS 26系なら26.3以降、できれば端末に出る最新版(2026年10月時点で26.7.1)へ更新してください。
リンクをクリックしなくても感染しますか?
条件が揃えば、はい。iVerifyは、Instagramのフィードに表示されたワールドカップの広告経由で、従業員の端末が感染した事例を報告しています。古い解析タグが残ったままの正規サイトから配信される経路も確認されました。ただし感染するのは未更新のiPhoneで、更新済みの端末が広告を見ただけで感染するという報告ではありません。
どのウォレットアプリが狙われていますか?
SlowMistの分析では、imToken、TokenPocket、TronLink、MetaMask、OKX、Coinbase、Exodus、BitKeep、Gate、Trust Walletが対象として名指しされています。iVerifyの報告では、Binance、Coinbase Wallet、OKX、Bitget、Trust Wallet、Exodus、TronLink、Bitpieを狙う実装も確認されました。P7は感染後に指示で対象を変えられるため、名前にないアプリが安全とは言えません。
ウォレットアプリを入れているだけで被害に遭いますか?
いいえ。感染には、未更新のiPhoneで悪意あるページや広告を読み込むという条件が要ります。また、SlowMistもiVerifyも、本記事の執筆時点で実際に資産が盗まれた事例は確認していません。アプリを入れていること自体ではなく、OSを更新していないことが危険の本体です。
ハードウェアウォレットに移せば安心ですか?
秘密鍵をスマホから切り離す効果はあります。ただし、すでに漏れたリカバリーフレーズをハードウェアウォレットに入れ直しても安全にはなりません。疑わしい場合は、安全な環境で新しいフレーズを生成したウォレットへ資産を移す必要があります。
ロックダウンモードは使うべきですか?
すぐに更新できない端末や、多額の暗号資産を持つなど標的になりうる人には選択肢です。Appleは、ロックダウンモードを有効にした端末は古いソフトウェアでも今回の攻撃から保護されるとしています。一方でWebやアプリの一部機能が制限されるため、全員が常時オンにする機能ではなく、更新の代わりにもなりません。
感染したかどうかは確認できますか?
一般の利用者が自力で確実に判定する方法はありません。DarkSwordは目立つ画面を出さず、電池の減りや履歴だけでは分かりません。旧iOSのまま怪しいページを開いた覚えがあり、身に覚えのない送金やログインがある場合は、感染を前提に、別端末からパスワードと鍵を入れ替えてください。
保管専用のiPhoneは中古や古い機種でもいいですか?
Appleの更新を受け取れる機種なら、中古で問題ありません。目安はiOS 26に更新できるiPhone 11以降です。更新が止まった機種は、保管専用機には向きません。SNSとブラウザを使わず、ロックダウンモードをオンにし、普段は機内モードにしておくのが基本の設定です。
2台持ちとハードウェアウォレットは、どちらがいいですか?
厳密さではハードウェアウォレットが上です。秘密鍵が専用機器の中にあり、iOSの脆弱性の影響を受けません。2台持ちは、使い慣れた操作のまま攻撃の入口を断つ現実的な中間策で、まとまった額をスマホで管理している方が最初に取れる一手です。両方を組み合わせ、ハードウェアウォレットの操作用に保管専用機を使う形も選べます。
Androidは関係ありますか?
DarkSwordとCorunaはiOSの脆弱性を使う攻撃で、Androidは対象ではありません。ただし、DeadTagの配信網は訪問者の大半を詐欺ページへ飛ばしており、Androidでも偽サイトやフィッシングの被害はあり得ます。OSの更新と、フレーズをデジタルに残さない原則は共通です。
まとめ
この記事のまとめ
- DarkSwordの新変種P7は、キーチェーンとウォレットのデータを端末内で抜き取り、15秒ごとに追加の指示を受ける
- Instagram広告や放置された解析タグから配信され、リンクを踏まなくても未更新のiPhoneは感染しうる
- 主な標的はiOS 18.4〜18.7.2。iOS 26.0〜26.1でも成立。既知の脆弱性はiOS 26.3までに修正済み
- 今すぐiOSを更新し、写真・メモからフレーズを消す。根本策はSNSもWebも見ない「保管専用機」を1台分けること
- 実際に資産が盗まれた事例は未確認。慌てる前に、更新と保管方法の点検から
DarkSwordをめぐる10月の報告は、暗号資産を持つ人にとって「スマホの更新」が資産管理の一部になったことを示しています。攻撃の入口は広告や正規サイトにまで広がり、利用者の警戒心だけでは防げません。一方で、端末に出る最新のiOSに更新していれば、今回報告された攻撃の対象からは外れます。まず更新し、次に写真とメモを点検し、疑わしければ別端末でウォレットを作り直す。そのうえで、まとまった額を持つ方は、SNSもWebも見ない保管専用のiPhoneを1台分ける。入口型の攻撃に対して、利用者の注意力に頼らない対策はこれです。
速報や日々の相場観はXで発信中
 水野倫太郎|株式会社ICHIZEN HOLDINGS 共同代表@mizuno_ichizen
ニュースの速報や、相場・トレンドの日々の見方をXで発信しています。フォローで最新情報をチェックできます。
参考文献
・iVerify「Sleep, Beacon, Steal, Repeat – The Story of P7 DarkSword Variant」(2026年10月8日)
・iVerify・Report URI「Dead Domains, Live Exploits: How Infected Ads and Expired Analytics Tags Deliver Coruna and DarkSword to iPhones」(2026年10月21日)
・Report URI「DeadTag: How Forgotten Website Tags Became a Delivery Network for iPhone Spyware」(2026年10月22日)
・SlowMist「Threat Intelligence | Analysis of the DarkSword Trojan Backend and iOS Attack Chain」(2026年10月19日)
・Google Threat Intelligence Group「The Proliferation of DarkSword: iOS Exploit Chain Adopted by Multiple Threat Actors」(2026年3月19日)
・Apple「Webベースの攻撃からiPhoneを保護するためのiOSアップデート」
・Apple「About the security content of iOS 18.7.7 and iPadOS 18.7.7」
・Apple「Apple security releases」
・CoinPost「仮想通貨狙うiPhone攻撃、関連偽サイト1500件超=スローミスト」(2026年10月26日)
・セキュリティ対策Lab「iPhoneの攻撃ツール「DarkSword」に新変種P7 仮想通貨ウォレットや保存パスワードを狙う、個人が取るべき対策」(2026年10月26日更新)
※本記事は2026年10月時点の情報です。影響を受けるiOSのバージョンや修正状況は、Apple・Google・iVerify・SlowMistの公表資料に基づくもので、今後の調査や新しい脆弱性の発見で変わる可能性があります。本記事はセキュリティ上の一般的な注意喚起であり、個別の端末が感染しているかどうかを判定するものではありません。
※当サイトの情報は投資判断の参考となる一般的な情報提供を目的としており、特定の暗号資産(仮想通貨)への投資を勧誘するものではありません。暗号資産取引にはリスクが伴います。最終的な投資判断はご自身の責任で行ってください。
- お名前.com デスクトップクラウドに不正アクセス(GMO)|FX口座で不正操作、再開時期とパスワード変更の対処法
- Hyperliquid HIP-3にKraken親会社ペイワードが参戦|初のCFTC規制下の展開事業者、何がすごいのか
関連記事
-
 日本ビットコイン産業がビットコイン現物出資で約8億円調達|国内2例目、ANAPは受け手から出し手へ。会社法の手順と海外の前例
-
自民ブロックチェーン推進議連が米国視察を報告|DeFiの法的位置づけ・予測市場・暗号資産の財産権はどうなる
-
HODL1(旧クシム)がオンチェーン金融の開発を受注してストップ高|2,100万円の中身と業績への影響
-
Hyperliquid HIP-3にKraken親会社ペイワードが参戦|初のCFTC規制下の展開事業者、何がすごいのか
-
お名前.com デスクトップクラウドに不正アクセス(GMO)|FX口座で不正操作、再開時期とパスワード変更の対処法
-
PHPの重大な脆弱性で高市首相が異例の呼びかけ|サイト運営者と利用者がやることは?【2026年10月】
-
免税のリファンド方式にステーブルコイン活用を検討|国交大臣が言及、旅行者と免税店はどう変わる?【2026年10月】
-
DEX・DeFi規制はどうなる?金融庁の研究会が初会合|決定事項はゼロ、野村HDは「海外と同等」を要望