
bitFlyerに北朝鮮IT労働者が応募|警察庁が公表した13の兆候・17億円の暗号資産窃取と自衛策
「忙しい人向け」ニュース要約
- 2026年9月18日、警察庁が日米豪独の4か国合同で北朝鮮のサイバー活動を公表した
- 2025年5月、国内取引所bitFlyerのエンジニア職に北朝鮮IT労働者とみられる応募があった
- 同社が不審点に気づき対応したため、採用にも被害にも至っていない
- 狙われているのは暗号資産。3万台超が感染し、約17億円相当が送金されていた
 水野 倫太郎
「取引所に北朝鮮から応募があった」と聞くと遠い話に感じますが、資料を読むと標的はWeb3やブロックチェーンの技術者個人でした。求人に応募した側がマルウェアを踏まされ、ウォレットを抜かれています。ここでは警察庁の公表資料そのものから、手口と自衛策を整理します。
監修 水野 倫太郎
株式会社ICHIZEN HOLDINGS 代表取締役
慶應義塾大学経済学部。2017年米国留学時にブロックチェーンと出会い、Web3の業界に足を踏み入れる。2018年には、日本有数の仮想通貨メディアCoinOtakuに入社。2019年には同社のCMOに就任し、2020年に東証二部上場企業とM&Aを行い、様々なクリプト事業を展開する。2022年に現在代表取締役社長を務めるICHIZEN HOLDINGSを立ち上げ様々なWeb3事業を手がける。複数のWeb3系事業に出資を行いながら有識者として活動。
目次
何があったのか|日米豪独の4か国が合同で公表
2026年9月18日、警察庁と国家サイバー統括室は、米国・豪州・ドイツの当局とともに、北朝鮮を背景とするサイバー攻撃グループ「WaterPlum」の手口と、北朝鮮IT労働者の活動実態を合同で公表しました(※1)。複数国が名指しで攻撃主体を特定して公表する、いわゆるパブリック・アトリビューションです。
この中で、国内の暗号資産取引事業者であるbitFlyerのエンジニア職に、北朝鮮IT労働者とみられる人物からの応募があったことが明らかにされました。日本の取引所が実名で登場した点で、国内の暗号資産業界にとって重い内容です。
スクロールできます
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月18日 |
| 公表者 | 警察庁・国家サイバー統括室(NCO) |
| 連携先 | 米FBI・米国防総省サイバー犯罪センター(DC3)、豪ASD/ACSC、独BND・BfV |
| 対象グループ | WaterPlum(ウォータープラム)/関連名称 Contagious Interview |
| 指揮系統 | 朝鮮労働党中央委員会 軍需工業部 313総局(警察庁とFBIの評価) |
| 国内の事例 | 2025年5月、bitFlyerのエンジニア職への応募。採用・被害ともになし |
| 協力 | NTTセキュリティ・ジャパン、bitFlyer(資料の謝辞に記載) |
資料の謝辞にはbitFlyerの社名が挙げられています。つまり同社は、被害に遭った企業としてではなく、情報を提供して公表に協力した側として記載されています。ここは読み違えないようにしてください。
同社側の見解も出ています。bitFlyer創業者の加納裕三氏は2026年9月21日、自身のXで次のように投稿しました。
投稿では「捜査機関へ重要情報を提供するなど全面的に協力してまいりました」と述べ、今後も捜査協力と防衛の徹底を続けるとしています。警察庁の資料に謝辞として社名が載っていることと、内容が一致します。
bitFlyerへの応募で何が起きたのか|警察庁が挙げた13の兆候
公表資料は、応募から面接までに見られた特徴をかなり具体的に書いています。採用担当者が実務で使えるレベルの粒度なので、そのまま整理します。
スクロールできます
| 段階 | 警察庁が挙げた特徴 |
|---|---|
| 応募 | 別人になりすました履歴書を採用フォームに添付していた |
| 仲介事業者を介さず、直接応募していた | |
| 連絡先メールアドレスにGmailが使われていた | |
| フォームへのアクセスにVPN(NETNUT Proxy・Astrill VPN・High Speed Rabbit Proxy)を使用 | |
| 職務経歴書 | プログラミング言語・ブロックチェーン・クラウドで、それぞれ10種類以上の知見と経験 |
| 欧州の大学を卒業後、欧州やアジアなど世界各地の都市での職歴 | |
| オンライン面接 | 見た目はアジア系だが、マレーシア出身でフィンランド在住と説明。母国語はマレー語と中国語と回答 |
| 英会話レベルが学歴・職歴と比べて高いとは言えなかった | |
| 経歴書のスキルに関する質問に、抽象的な回答に終始したり、ごまかす場面があった | |
| 日本への引っ越し(出社)を拒否するか、「半年先なら」と回答する | |
| 暗号資産での給与支払いに固執する | |
| しきりに別モニターを確認し、画面内容を読み上げているような様子がある | |
| 時折、背後で他人の話し声が聞こえる/映像が途切れる、コマ送りになる |
公表資料の該当部分です。
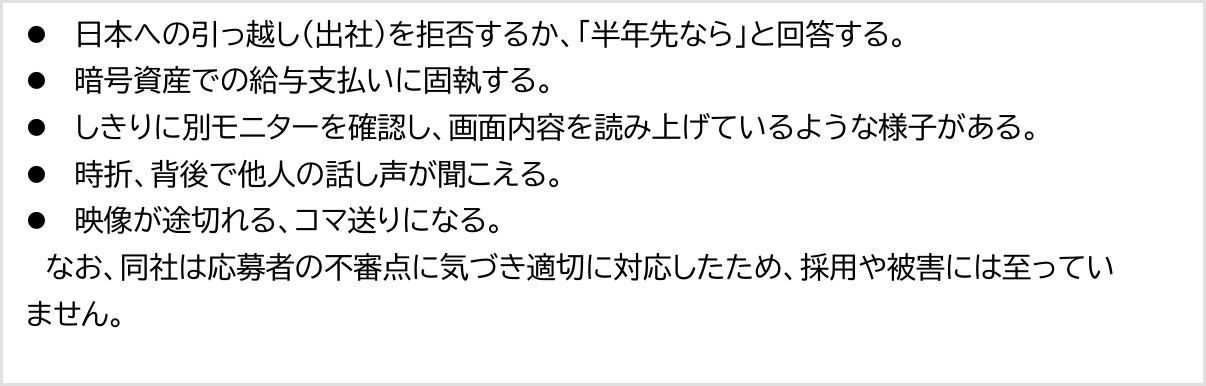
結論として、同社は応募者の不審点に気づいて適切に対応したため、採用にも被害にも至っていません。資料にもそのまま明記されています。「取引所が侵入された」という話ではない点を、まず押さえてください。
決め手はIPアドレスの一致|3つの活動が同じ線でつながった
なぜ「北朝鮮IT労働者とみられる」と言えるのか。資料は根拠を1点だけ、はっきり書いています。
一致した3つのIPアドレス
- WaterPlumの攻撃者が利用していたIPアドレス
- 北朝鮮IT労働者がラップトップ・ファームやクラウドソーシングへ接続する際のIPアドレス
- bitFlyerの採用に応募した人物が利用していたIPアドレス
この3つが合致したと資料は述べています。サイバー攻撃・外貨獲得の労働・取引所への応募という一見バラバラな3つの活動が、同じ回線でつながっていたということです。警察庁とFBIは、いずれも朝鮮労働党中央委員会軍需工業部313総局が中心的な役割を果たしていると評価しています。
WaterPlumの手口|「面接」でマルウェアを実行させる
ここからが、暗号資産を持つ読者にとって本題です。WaterPlumが狙っているのは企業のサーバーではなく、技術者個人のパソコンとウォレットでした。
手口はこうです。ヘッドハンティングを装い、AI企業・暗号資産企業・NFT企業・人材紹介サービスになりすまして求人を持ちかけます。そして選考の過程で、技術的なオンライン面接やコーディング課題を求め、GitHubなどに置かれた不正なプログラムをダウンロードさせて実行させます。
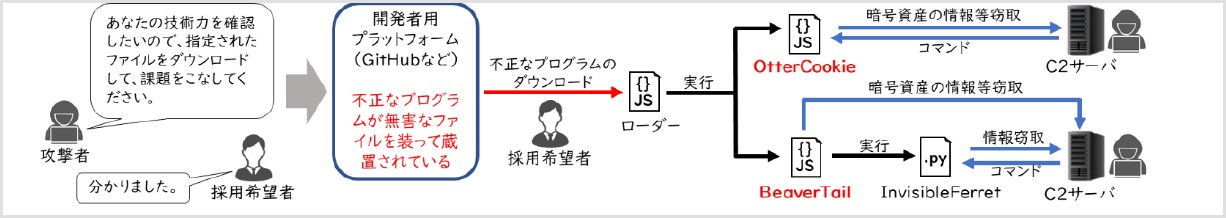
使われるマルウェアはBeaverTail・InvisibleFerret・OtterCookie・OtterCandy・StoatWaffleなどで、悪意あるNPMパッケージに埋め込まれます。とくにStoatWaffleは、ブロックチェーン関連のプロジェクトを装ったリポジトリを囮にし、VS Codeでフォルダを開いた瞬間に自動実行させる設定ファイルを仕込みます。
被害の規模|3万台超・7千件・約17億円
警察庁が把握した被害は、次のとおりです。
スクロールできます
| 項目 | 規模 |
|---|---|
| 期間 | 2025年12月頃〜2026年7月 |
| 範囲 | 日本を含む100以上の国と地域 |
| 感染端末 | 3万台以上とみられるPC |
| 窃取されたウォレット情報 | 7千件以上 |
| 送金された暗号資産 | 少なくとも約17億円相当(約1,071万ドル・1ドル159円換算) |
| 主な標的 | Web関係のデザイナー・エンジニア、暗号資産・ブロックチェーン・Web3分野の技術者 |
狙われた情報も具体的です。ブラウザに保存されたIDとパスワード、クリップボードの中身、キー入力の記録、スクリーンショット、そして暗号資産ウォレットの秘密鍵やシードフレーズ。さらに運転免許証やパスポートの画像まで対象で、これらは別の人物になりすますために使われ得ると書かれています。
日本で初めて解体された「ラップトップ・ファーム」
今回の公表には、もうひとつ国内で初めての事実が含まれています。国内の支援者の自宅に置かれ、北朝鮮IT労働者が遠隔操作するPC、いわゆる「ラップトップ・ファーム」を日本で初めて把握し、捜査して解体したというものです。
仕組みはこうです。北朝鮮IT労働者は日本に住む支援者から身分証明書の画像を受け取り、その人物になりすまして業務を受注します。報酬は支援者の銀行口座で受け取り、そこから送金させます。作業する本人は北朝鮮国内のほか、中国やロシアに拠点を持ち、一部はアフリカや東南アジアにも住んでいるとされます。関連する捜査で判明した分を含め、暗号資産などで数億円相当が海外へ送金されていました。
支援者を集める口実も書かれています。「海外からだと制約があって仕事がしにくい」と言って自宅にPCを設置させる、あるいはブローカーが事情を説明せずに依頼してくる、というものです。自宅に第三者が遠隔操作できるPCを置くよう頼まれたら、それだけで警戒する理由になります。
暗号資産を持つ個人がやるべきこと
資料には個人向けの対策がかなり具体的に書かれています。とくにエンジニアでなくても、求人や副業の話から入られる可能性はあります。重要なところを抜き出します。
警察庁が挙げた個人向けの対策
- 第三者のコードを本番PCで実行しない|暗号資産や個人情報を扱うPCでは特に。仮想マシンなどのサンドボックス内で動かす
- 貼り付けを指示されたコマンドの中身を見る|
curlbase64-encmshtaInvoke-WebRequest -uriiwr -urihiddenが含まれる場合は特に注意する - VS Codeは「制限モード」で開く|自分が関与していないプロジェクトを開くよう頼まれたときは、信頼するかの警告に「いいえ」を選ぶ
- 感染が疑われたら通信を遮断する|Wi-Fiを切る、LANケーブルを抜く
- 駆除できても安心しない|検知前に抜かれた前提で、別のPCから新しいウォレットを作り、全資産を移す
- 新しいシードフレーズはPC内に保存しない|印刷するか紙に書き写す
「ウイルス対策ソフトが駆除したから大丈夫」と考えないこと。これが資料でいちばん強く書かれている点です。検知される前にシードフレーズが抜かれていれば、ソフトが消しても資産は守れません。感染が疑われた時点で、資産の退避が最優先になります。
発注・採用する側がやるべきこと|制裁違反に問われるおそれ
企業や、外注を使う個人事業主にも直接の注意が向けられています。北朝鮮IT労働者に業務を発注して報酬を支払った場合、または外貨獲得を助ける行為をした場合、国内法令や対北朝鮮制裁の違反行為に問われるおそれがあると明記されました。知らずに発注していた場合でも、確認の甘さが問われる可能性があります。
採用・発注時のチェックポイント
- 普段応募が少ない職種に、短期間で多数の応募があったときは警戒する
- アクセス元のIPアドレスと応募者の居住地が合うかを確認する(VPNの多用に注意)
- 連絡先の電話番号に実際にかけてみる。つながらない・使われていない場合がある
- 経歴書のスキルを面接で具体的に説明させる。資格は認定番号まで確認する
- 出身地・天候・趣味など個人的なことを聞く。なりすましが露呈しやすい
- 外注先には再委託の禁止条項を置き、渡す情報と権限を必要最小限にする
資料は「応募してきた人物は一人に見えても、実際は複数の者が関与・連携している」とも書いています。メールのやりとりだけだと多才に見えるのはそのためで、口頭で掘り下げると崩れるという指摘です。面接で別モニターを見ていた、背後に別の声がした、という特徴とも符合します。
取引相手や関係者が北朝鮮IT労働者である可能性に気づいたら、速やかに警察へ相談してください。緊急でない相談は警察相談専用電話#9110、各都道府県警察のサイバー犯罪相談窓口が入口になります。
ICHIZEN Capitalの視点|「取引所が狙われた」より深刻なこと
この件は「国内取引所に北朝鮮から応募があった」という見出しで流れていますが、資料を最後まで読むと、重心はそこにありません。bitFlyerの事例は被害ゼロで終わっており、むしろ防いだ側の記録として載っています。
深刻なのは、3万台以上のPCが感染し、7千件以上のウォレット情報が抜かれ、約17億円相当が実際に送金されていたほうです。しかも標的は企業のサーバーではなく技術者個人のパソコンで、入口は求人でした。取引所を突破するより、そこで働く人や、暗号資産を触る個人を狙うほうが早い、と判断されているということです。
当社が実務的にいちばん重いと考えるのは、「ウイルス対策ソフトが駆除しても安心するな」という一文です。検知された時点でシードフレーズが既に外に出ている可能性があり、駆除より資産の退避が先になります。この順番を知らないと、駆除完了の通知で安心して、その間に資産が動きます。
水野 倫太郎求人という入口は、警戒心がいちばん下がる場面です。相手が会社に見え、こちらは評価される側なので、指示されたファイルを素直に開いてしまいます。コードを実行する前にサンドボックスへ、という一手間だけで、かなりの部分が防げます。
よくある質問
bitFlyerの利用者に被害はありましたか?
ありません。警察庁の資料には、同社が応募者の不審点に気づいて適切に対応したため、採用にも被害にも至っていないと明記されています。資料の謝辞にも同社の名前が挙げられており、情報を提供して公表に協力した側として記載されています。また、同社創業者の加納裕三氏は2026年9月21日、捜査機関へ重要情報を提供するなど全面的に協力したとXで投稿しています。
北朝鮮IT労働者とは何ですか?
外貨獲得のために身分を偽って海外企業のIT業務を請け負う、北朝鮮の技術者を指します。警察庁とFBIは、その一部が朝鮮労働党中央委員会軍需工業部313総局の指揮下で運用されていると評価しています。本人は北朝鮮国内のほか中国やロシアに拠点を持ち、一部はアフリカや東南アジアにも居住しているとされます。
WaterPlum(ウォータープラム)とは何ですか?
北朝鮮を背景とするサイバー攻撃グループで、Contagious Interviewという別名でも知られます。ヘッドハンティングを装い、AI企業や暗号資産企業、NFT企業、人材紹介サービスになりすまして世界中の技術者に接触し、選考を装ってマルウェアを実行させます。主な目的は機密情報の収集と暗号資産の窃取です。
暗号資産はどれくらい盗まれたのですか?
警察庁の公表では、2025年12月頃から2026年7月にかけて日本を含む100以上の国と地域で3万台以上のPCが感染し、7千件以上の暗号資産ウォレット情報が窃取されました。WaterPlumが管理するウォレットには、少なくとも約17億円相当が送金されていたことが判明しています。
エンジニアでなくても狙われますか?
可能性はあります。入口が求人や副業の勧誘なので、Web関係のデザイナーやフリーランスも標的に含まれます。警察庁は主な標的として、Web関係のデザイナーやエンジニアに加え、暗号資産・ブロックチェーン・Web3分野の技術者を挙げています。
ラップトップ・ファームとは何ですか?
支援者の自宅に設置され、北朝鮮IT労働者が遠隔操作するPCのことです。日本国内でも初めて把握され、捜査によって解体されました。支援者から身分証明書の画像を借りてなりすまし、報酬は支援者の銀行口座で受け取る手口が使われていました。
マルウェアに感染したかもしれないとき、何をすればいいですか?
まず通信を遮断してください。Wi-Fiを切る、LANケーブルを抜くといった対応です。そのうえで、ウイルス対策ソフトが駆除しても安心せず、検知前に情報が抜かれた前提で別のPCから新しいウォレットを作り、すべての資産を移してください。新しいシードフレーズはPC内に保存せず、紙に書き写すことが推奨されています。
採用担当者はどこを見れば見分けられますか?
警察庁は、日本への出社を拒否するか半年先ならと答える、暗号資産での給与支払いに固執する、しきりに別モニターを確認する、背後で他人の話し声が聞こえる、といった特徴を挙げています。あわせて、アクセス元IPと居住地の照合、連絡先の電話番号への実際の架電、経歴書のスキルを口頭で具体的に説明させることを推奨しています。
知らずに北朝鮮IT労働者へ発注していた場合はどうなりますか?
警察庁の資料は、業務を発注して報酬を支払った場合や外貨獲得を助ける行為をした場合、国内法令や対北朝鮮制裁の違反行為に問われるおそれがあると明記しています。可能性に気づいた時点で速やかに警察へ相談することが求められています。
どこに相談すればいいですか?
緊急性のない相談は警察相談専用電話の#9110、または各都道府県警察のサイバー犯罪相談窓口が入口になります。取引相手や関係者が北朝鮮IT労働者である可能性を把握した場合も、速やかに警察へ相談するよう資料は求めています。
まとめ|狙われているのは取引所ではなく、あなたのウォレット
この記事のまとめ
- 2026年9月18日、警察庁が日米豪独の4か国合同で北朝鮮のサイバー活動を公表した
- 2025年5月にbitFlyerのエンジニア職へ応募があったが、同社が気づき採用も被害もなし
- 攻撃者・労働者・応募者のIPアドレスが一致し、313総局が中心と評価された
- 3万台超が感染、7千件以上のウォレット情報が窃取され、約17億円相当が送金された
- 駆除より資産の退避が先。感染を疑ったら新しいウォレットへ全額を移す
今回の公表でいちばん覚えて帰ってほしいのは、入口が「求人」だということです。取引所のシステムを破るのではなく、技術者に課題と称してコードを実行させ、そのPCからウォレットを抜く。3万台という規模は、その手口が実際に機能してしまっていることを示しています。
対策は、派手なものではありません。知らないコードは本番のPCで動かさない。VS Codeは制限モードで開く。感染を疑ったら、駆除を待たずに資産を新しいウォレットへ移す。この3つだけでも、守れる範囲はかなり変わります。暗号資産を自分で保管している人ほど、今日のうちに手順を決めておいてください。
参考文献
※1 警察庁・国家サイバー統括室「北朝鮮サイバー攻撃グループ『WaterPlum』によるIT技術者を標的としたサイバー攻撃並びに北朝鮮IT労働者の我が国、米国及び欧州における活動実態等について」(令和8年9月18日)https://www.npa.go.jp/bureau/cyber/pdf/20260918_j.pdf
※2 警察庁「北朝鮮サイバー攻撃グループ『WaterPlum』(ウォータープラム)及び北朝鮮IT労働者に関する我が国、米国、豪州及びドイツによるパブリック・アトリビューションについて」https://www.npa.go.jp/bureau/cyber/koho/caution/caution20260918.html
※3 警察庁「サイバー警察局便り R8 Vol.17 北朝鮮サイバー攻撃グループによる被害防止のお願い」https://www.npa.go.jp/bureau/cyber/pdf/R8_Vol.17cpal.pdf
※本記事は2026年9月21日時点で公表されている情報に基づく一般的な情報提供を目的としています。記載内容は警察庁の公表資料に基づくものであり、特定の個人・事業者の違法行為を断定するものではありません。手口は今後も変化する可能性があります。最新は警察庁および各都道府県警察の公表をご確認ください。暗号資産の取引には価格変動・技術上のリスクが伴い、最終的な判断はご自身の責任で行ってください。
- 金融庁が暗号資産の「販売所」誘導に懸念|交換業界への意見交換会で示した論点(本人確認のICチップ義務化・FATF対応)を解説【2026年最新】
- ビットコイン上昇の理由は?8か月ぶり高値で8万5,000ドル突破|利上げでも上がった背景と高値掴みを避ける3つの目安
関連記事
-
 ビットコイン上昇の理由は?8か月ぶり高値で8万5,000ドル突破|利上げでも上がった背景と高値掴みを避ける3つの目安
-
金融庁が暗号資産の「販売所」誘導に懸念|交換業界への意見交換会で示した論点(本人確認のICチップ義務化・FATF対応)を解説【2026年最新】
-
JPYCが1ドル49円に|公式が一時発行停止・アービトラージは儲かるのか【2026年9月】
-
CryptoPanda(クリプトパンダ)は詐欺?突然のサービス終了・サイト閉鎖で資産・出金はどうなるか、今やることを整理
-
SWIFTのブロックチェーンで24時間送金の実取引が始動|何が変わる?高市政権「オンチェーン金融」と暗号資産の法改正を解説
-
gumiが暗号資産評価損15.3億円を計上|株価19%安とPTS続落の理由、保有8割の2銘柄に買い手がいない
-
GMOコインがSAND・CHZ・FILを取扱い廃止|終了スケジュール・出金方法・他取引所への移し方を解説
-
日銀、政策金利1.25%へ利上げ決定|31年ぶり・賛成7反対2と円・住宅ローン・ビットコインへの影響